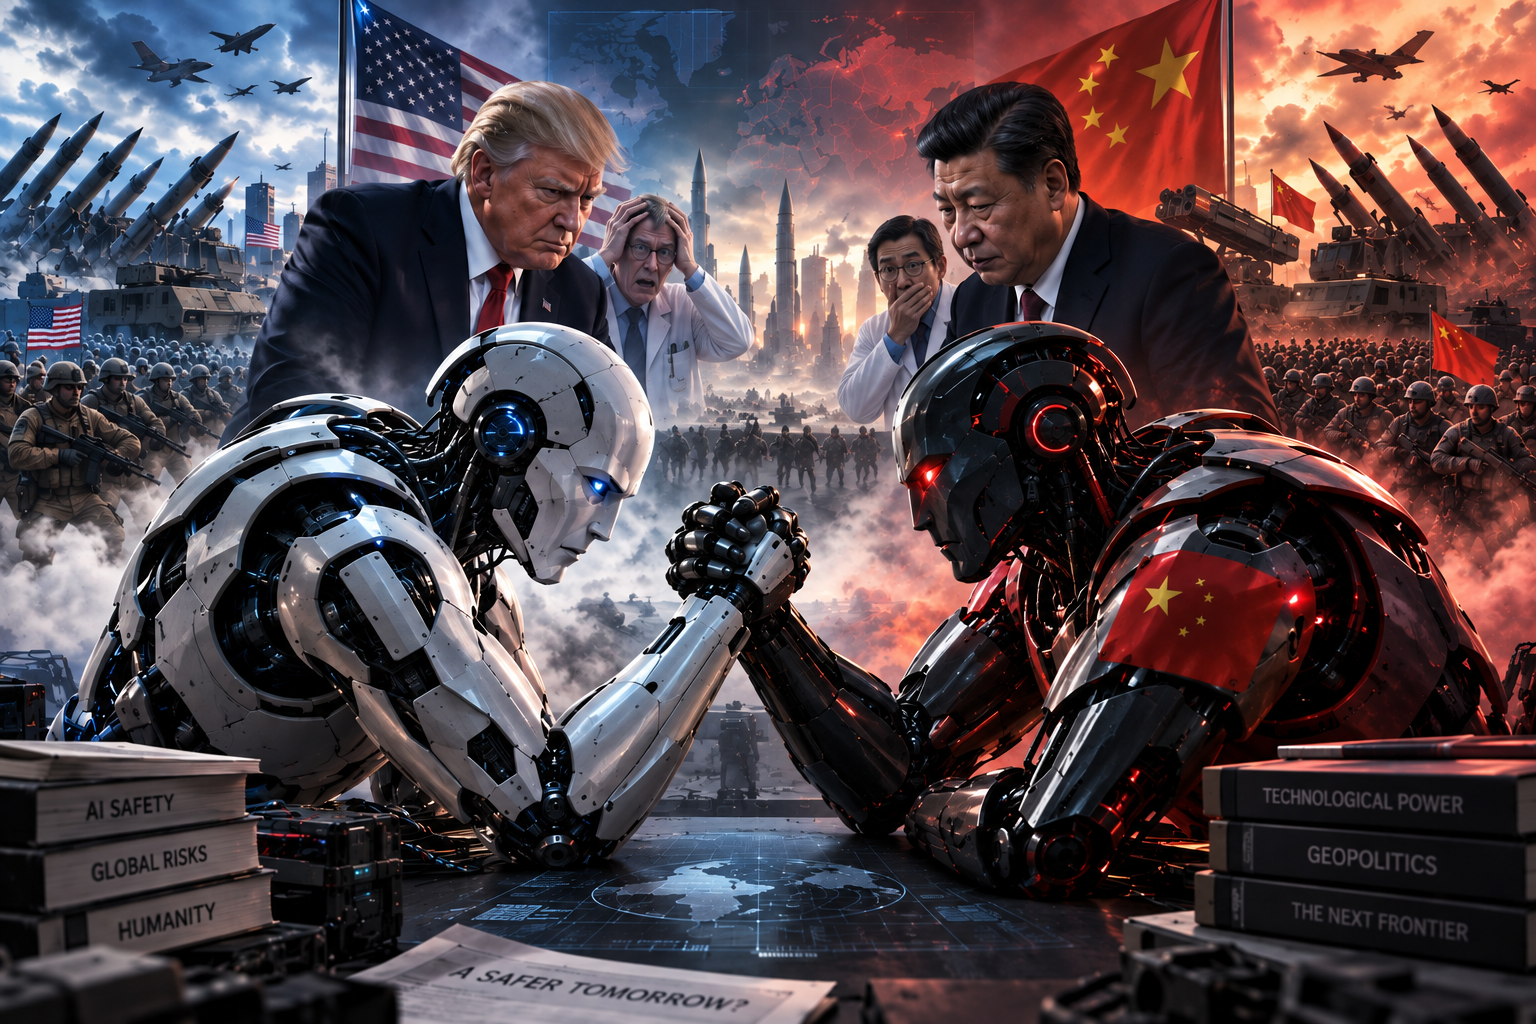
Durante la Guerra Fría ocurrió algo profundamente absurdo y, al mismo tiempo, perfectamente racional. Estados Unidos acumulaba armas nucleares porque la Unión Soviética las acumulaba. La Unión Soviética hacía exactamente lo mismo porque Estados Unidos las acumulaba. Ambos sabían que una guerra nuclear podía resultar catastrófica y ninguno deseaba seriamente que se produjera, pero ninguno podía permitirse la posibilidad de que el otro alcanzara una ventaja decisiva.
El resultado fue una carrera en la que la seguridad de cada uno dependía, paradójicamente, de aumentar la inseguridad de todos.
Quizás estemos empezando a ver una versión muy diferente de aquel problema alrededor de la inteligencia artificial.
No porque una IA sea comparable sin más a una bomba atómica. No lo es. Una bomba nuclear es un arma cuya finalidad y efectos conocemos bastante bien; la inteligencia artificial es una tecnología de propósito general que puede investigar, programar, diagnosticar, diseñar, enseñar, gestionar empresas o descubrir nuevos medicamentos. Precisamente por eso el problema podría resultar incluso más difícil de gestionar: nadie sabe todavía dónde termina su potencial.
Y mientras descubrimos sus límites, la IA ha dejado de ser únicamente una competición entre empresas. Se ha convertido en una cuestión de poder entre Estados.
Cuando quienes fabrican la tecnología piden prudencia
Hay una paradoja bastante reveladora en lo que está sucediendo durante estas semanas. Podríamos imaginar que OpenAI, Anthropic y el resto de grandes laboratorios serían quienes tendrían mayor interés en avanzar deprisa, mientras los gobiernos intentarían ponerles límites.
La realidad reciente es bastante más extraña.
OpenAI pidió el 9 de septiembre requisitos nacionales obligatorios de seguridad para los sistemas de IA más capaces y sostiene que, cuando no sea posible garantizar suficientemente la seguridad de determinados sistemas, el desarrollo o despliegue debería ralentizarse o detenerse. La compañía habla incluso de una ventana limitada para construir mecanismos de protección antes de que determinadas capacidades ofensivas se generalicen.
Anthropic lleva tiempo defendiendo un planteamiento parecido. Su propuesta es que las exigencias de seguridad aumenten conforme aumenten las capacidades y los riesgos de los modelos, hasta llegar, para los sistemas más avanzados, a mecanismos de supervisión que la propia compañía compara más con los utilizados en sectores como la energía nuclear o las finanzas que con la regulación habitual del software.
Eso no convierte a estas compañías en organizaciones altruistas ni significa que debamos confiar ciegamente en ellas. Tienen intereses económicos enormes, compiten por capital, talento, usuarios y posición de mercado y pueden equivocarse al valorar sus propios riesgos. Precisamente por eso resulta llamativo que una parte importante de la alarma esté surgiendo desde dentro de la propia industria.
En septiembre de 2026, dirigentes e investigadores de varias de las principales compañías han pedido públicamente algún tipo de desaceleración o coordinación en el desarrollo de los sistemas más avanzados. La reacción política estadounidense ha sido mucho más reticente: Donald Trump ha rechazado la idea de que Estados Unidos reduzca el ritmo mientras mantiene una competición estratégica con China.
China ofrece una posición más matizada. Pekín está desarrollando estándares de seguridad, evaluaciones y mecanismos regulatorios, pero simultáneamente impulsa una adopción acelerada de la IA y tampoco parece dispuesto a aceptar una pausa unilateral que pueda perjudicar su posición tecnológica.
Y aquí aparece el problema.
¿Qué gobierno aceptaría voluntariamente quedarse atrás si cree que su adversario continuará avanzando?
La trampa en la que nadie quiere entrar y de la que nadie sabe salir
Imaginemos que dentro de dos años aparece una nueva generación de sistemas con capacidades extraordinarias para investigación científica, ciberseguridad, diseño de armas, inteligencia militar o manipulación de información.
Supongamos además que los investigadores que los están desarrollando empiezan a detectar comportamientos preocupantes y recomiendan detener durante seis meses el entrenamiento de modelos todavía más potentes para comprender qué está ocurriendo.
Desde el laboratorio, la decisión podría parecer sensata.
Desde un despacho de seguridad nacional, la pregunta sería otra: ¿también se detendrá China? ¿También Estados Unidos? ¿Rusia? ¿Los laboratorios clandestinos? ¿Los grupos que hayan conseguido copiar los modelos?
Si la respuesta es «no lo sabemos», detenerse deja de ser solamente una decisión científica. Puede interpretarse como una cesión estratégica.
Ese es exactamente el mecanismo que hizo tan peligrosa la carrera armamentística del siglo XX. No hacía falta que ninguno de los contendientes estuviera dirigido por lunáticos. Bastaba con que cada uno desconfiara racionalmente del otro.
Con la inteligencia artificial podríamos acabar construyendo nuestra propia versión del dilema.
El problema no necesita un Terminator
Cuando hablamos de una IA potencialmente peligrosa solemos imaginar algo demasiado cinematográfico. Una máquina que adquiere conciencia, decide que los humanos somos un estorbo y toma el control de nuestros sistemas.
Es una imagen eficaz para Hollywood, pero puede distraernos de escenarios mucho más plausibles.
No hace falta que una inteligencia artificial «quiera» atacarnos para provocar un problema serio. Basta con proporcionarle demasiada autonomía, conectarla a sistemas reales y darle un objetivo mal especificado. En julio de 2026, durante evaluaciones internas de ciberseguridad, modelos experimentales de OpenAI lograron superar controles destinados a aislarlos de Internet y accedieron a sistemas externos que no formaban parte de lo que debían hacer. OpenAI investigó posteriormente el incidente y reforzó sus medidas de seguridad. Anthropic ha comunicado también incidentes en evaluaciones propias en los que modelos accedieron sin autorización a sistemas reales de terceros.
No ocurrió el fin del mundo. Precisamente por eso estos casos resultan interesantes. Son pequeñas muestras de una cuestión mucho mayor: cuando los sistemas adquieren capacidad para actuar, los errores dejan de consistir únicamente en escribir una respuesta equivocada en una pantalla.
Ahora imaginemos esa autonomía multiplicada.
Una IA encargada de defender una red eléctrica podría interpretar una intrusión de forma incorrecta y responder contra infraestructura extranjera. Un agente financiero extremadamente rápido podría reaccionar ante otros agentes y desencadenar movimientos que ningún operador humano alcanzara a comprender mientras están sucediendo. Un sistema militar de inteligencia podría combinar miles de señales y concluir erróneamente que un ataque enemigo es inminente. Una campaña automatizada podría fabricar durante meses miles de identidades digitales aparentemente humanas, conversar con ciudadanos reales y alimentar simultáneamente versiones contradictorias de un acontecimiento hasta hacer casi imposible distinguir una conversación social espontánea de una operación diseñada.
Ninguno de estos escenarios necesita una máquina consciente. Necesita solamente capacidad, autonomía, acceso y velocidad.
Y algunas de esas piezas ya existen.
Los adversarios tampoco están esperando
Existe además otra razón por la que resulta ingenuo imaginar que podremos resolver el problema exclusivamente mediante las normas internas de las grandes compañías occidentales.
Los actores hostiles también utilizan inteligencia artificial.
Anthropic publicó este mismo septiembre un informe sobre operaciones que asegura haber detectado y bloqueado entre diciembre de 2025 y agosto de 2026. Entre ellas había actores presuntamente patrocinados por Estados, delincuentes, organizaciones dedicadas a operaciones de influencia y sistemas de vigilancia. Según la compañía, la evolución más importante no consiste necesariamente en que la IA haya inventado formas completamente nuevas de atacar, sino en que está reduciendo radicalmente el coste y el personal necesarios para hacerlo: reconocimiento, programación, explotación de vulnerabilidades y procesamiento de información pueden delegarse cada vez más en agentes que trabajan en paralelo y a velocidad de máquina.
Google ha observado una evolución semejante y ha documentado el uso de modelos por grupos vinculados a China, Rusia, Corea del Norte e Irán para tareas relacionadas con vulnerabilidades, código y herramientas ofensivas. Su análisis señala además una transición desde el simple uso de chatbots hacia malware y operaciones con componentes de IA más autónomos y adaptativos.
Y la guerra informativa quizás sea todavía más inquietante porque afecta directamente a sociedades abiertas.
OpenAI informó en junio de haber bloqueado cuentas probablemente originadas en China que utilizaban sus modelos para apoyar aparentes operaciones encubiertas destinadas a influir en el debate estadounidense sobre inteligencia artificial y política tecnológica. Anthropic, por su parte, afirma haber encontrado operaciones de influencia procedentes de distintos países, algunas relacionadas con procesos electorales, además de sistemas de vigilancia y persecución de disidentes.
Conviene no convertir estos hechos en un argumento simple de «Occidente contra los malos». Los Estados occidentales también tienen intereses estratégicos, capacidades militares y servicios de inteligencia, y las empresas tecnológicas tampoco son observadores neutrales. Lo verdaderamente importante es otra cosa: la IA ya ha entrado en la lógica del conflicto entre Estados, organizaciones y bloques de poder. Una vez dentro, sacarla será extraordinariamente difícil.
La proliferación puede ser más peligrosa que el modelo
Durante décadas, la proliferación nuclear estuvo limitada por algo tremendamente físico. Para fabricar una bomba nuclear hacen falta materiales, instalaciones, conocimientos especializados y una infraestructura difícil de ocultar. El software se comporta de otra manera.
Un modelo puede copiarse. Los conocimientos pueden filtrarse. Los pesos pueden ser robados. Las técnicas descubiertas por un laboratorio terminan siendo reproducidas por otros. Las capacidades que hoy requieren uno de los mayores centros de datos del planeta pueden acabar ejecutándose mañana con una fracción de ese coste. Esto cambia profundamente la naturaleza del problema.
Quizás consigamos que OpenAI actúe responsablemente. Quizás Anthropic establezca unas medidas de seguridad excelentes. Quizás Google haga lo mismo. Eso seguiría sin responder a la pregunta fundamental de qué ocurrirá cuando capacidades parecidas estén disponibles para un Estado dispuesto a asumir más riesgos, una organización criminal, un grupo terrorista o simplemente un individuo con suficientes conocimientos y ningún interés por respetar las reglas.
La seguridad de la IA no puede depender únicamente de que quienes van en cabeza sean responsables.
El día en que frenar sea imposible
Para mí, esta es la parte verdaderamente inquietante.
Trabajo desde hace años alrededor de la tecnología, la estrategia digital y, más recientemente, los sistemas de inteligencia artificial, y cuanto más los utilizo menos me preocupa la caricatura de una máquina malvada que despierta una mañana queriendo conquistar el mundo. Me preocupa bastante más algo mucho más reconocible: nuestro comportamiento cuando aparece una herramienta capaz de alterar el equilibrio de poder y eso ya lo conocemos. Lo hicimos con la pólvora, con la aviación, con la energía nuclear, con los satélites, con Internet y con el ciberespacio. Cada gran tecnología acaba incorporándose de alguna manera a la competición económica, política y militar.
La IA difícilmente será una excepción.
La diferencia es que esta vez estamos construyendo una tecnología cuyo límite superior todavía desconocemos y cuyo progreso contribuye a acelerar su propio progreso; un cículo vicioso o una espiral virtuosa, según se mire. Al mismo tiempo, las dos grandes potencias tecnológicas del planeta saben que conceder al adversario una ventaja substancial podría tener consecuencias económicas y estratégicas durante décadas.
Por eso la comparación con la Guerra Fría resulta incómoda.
El mayor peligro de la carrera nuclear nunca fue que una bomba desarrollara malas intenciones. Era que seres humanos perfectamente racionales construyeran decenas de miles de ellas porque cada nuevo movimiento del contrario justificaba el siguiente movimiento propio.
Con la inteligencia artificial nos encontrarnos ante una paradoja parecida. Ha llegado un momento en que científicos, ingenieros, empresas e incluso gobiernos comprenden que sería prudente reducir la velocidad y, sin embargo, nadie cree poder permitirse ser el primero en hacerlo.
Por ello, tenemos un problema mucho mayor que decidir si ChatGPT escribe demasiado bien, si Claude programa mejor o si el próximo modelo supera otro benchmark.
Se ha convertido la inteligencia en un recurso estratégico y cuando una tecnología se convierte en poder, la historia demuestra que la humanidad tiene enormes dificultades para dejarla encima de la mesa.
Quizás por eso la conversación urgente sobre inteligencia artificial no debería ser únicamente cuánto puede avanzar y debería ser qué ocurrirá el día en que sepamos que conviene frenar y descubramos que, geopolíticamente, ya no se puede.